
 咨询客服

私有化部署的进销存系统怎么搭?数据留在自己服务器
2026年10月15日 13:08
私有化买的不只是软件,还有随之而来的运维责任。
私有化部署进销存,要解决的核心问题是“数据放在哪”。它把系统装进自己的服务器,数据不出自己的环境。好处是掌控力强,代价是运维责任也归自己。所以决定私有化之前,要先想清楚两件事:服务器条件够不够、以后谁来维护。这两件没想明白就部署,往往装起来了却没人管。下面讲条件、步骤和运维,最后说清楚低代码平台在本地部署上的能力与边界。范围限定在中小企业的单环境私有化,涉及多环境高可用的不在本文范围内。
图 1 机房或办公区一角,IT人员查看部署在自己服务器上的系统
1 私有化部署解决什么问题
私有化部署,本质是把“系统运行在哪台机器上”的权力拿回自己手里。
它主要解决三类顾虑:
1)数据存放位置:数据在自己的服务器,不经过第三方托管。
2)访问可控:什么时候能访问、谁能访问,自己说了算。
3)集成需要:要和自己内网的其他系统打通,放在内网里更方便。
要分清的是,私有化解决的是“位置”和“控制权”,不自动等于“更安全”。安全取决于配置、权限和运维做得好不好,不取决于服务器在哪。
这个区别很重要,它决定了很多人的预期错位:以为搬到本地就万事大吉,结果权限没设、备份没做,风险反而比托管环境更高。
2 部署在自己服务器需要什么条件
私有化不是把软件拷过去就行,它对环境有要求。
2.1 硬件和系统
一台能长期开机的服务器或主机是基础。操作系统方面,需要确认要部署的系统支持哪些平台。以斑斑AI低代码为例,官网首页(核验日期 2026-10-12)写明适用平台包括 Windows、MacOS、Linux、Docker、NAS,覆盖了常见选择。
选操作系统时,优先选自己和周边同事最熟的那个。私有化的维护大多落在少数人身上,选熟悉的环境能少踩很多坑。
2.2 网络和访问
要明确“谁能访问”。只在内网用,还是需要外网访问?外网访问就要考虑网络策略和访问控制。这一步不做规划,后面容易变成“想开又不敢开”。
访问控制里,最容易被忽略的是离岗即停权。人员调整、外包结束之后,账号没人收,就是一个长期开着的口子。
2.3 备份和容灾
服务器会坏。私有化环境必须配一套自己的备份方案:备份存在哪、多久备一次、怎么恢复。这部分是私有化绕不开的责任。
备份还建议异地留一份。只备在同一台服务器上,机器一坏,数据和备份一起没了,等于没备。
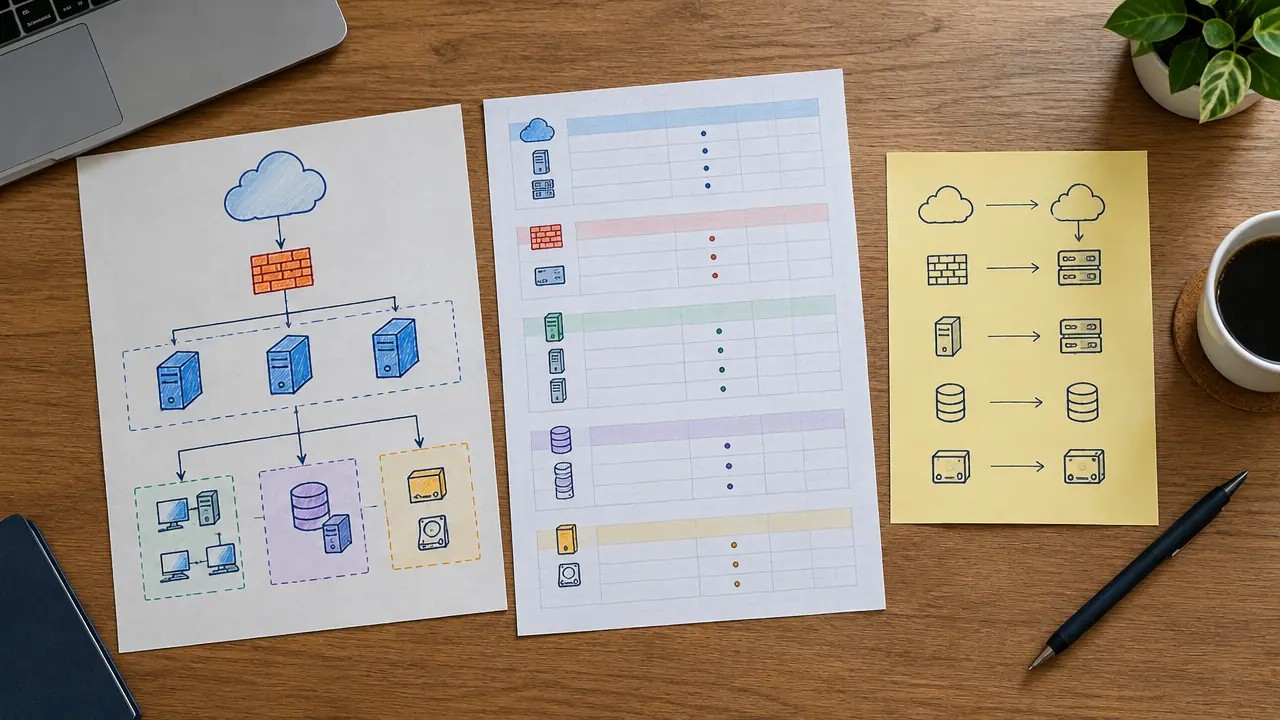
图 2 桌面俯拍,部署方案草稿、网络拓扑草图与便签并排
3 落地步骤
私有化的落地,可以按下面几步走。
1)确认需求:先明确要不要外网访问、大概多少人在用、数据量多大。
2)准备环境:备好服务器、操作系统和必要的运行环境。
3)安装部署:按官方文档完成安装。具体的部署细节,以官方文档为准。
4)初始化:导入基础数据、设定权限、配好角色。
5)试运行:用真实业务跑一段,重点测访问和备份。
6)正式使用:确认没问题后切换为正式环境。
每一步都要留记录。私有化的问题,事后排查起来都比联网版麻烦,记录能省很多功夫。
记录的内容包括:装了哪些组件、改了哪些配置、什么时候改的、谁改的。日后出问题,这些就是排查的线索。
4 私有化之后的运维责任
这是最容易被低估的部分。系统装进自己服务器,维护就落到自己头上了。
1)日常巡检:服务器状态、磁盘空间、服务是否正常。
巡检不用很复杂,一张清单、每天勾一遍就够。关键是有固定的人定期做,而不是等到出事才想起来看。
2)备份执行与恢复演练:不能只备不测。
3)权限管理:人员变动时及时调整访问权限。
权限管理讲的是最小必要:只给完成工作所需的那部分,不做满配。人一走,权限立刻收回。
4)版本升级:升级前评估影响,升级后验证功能。
升级要挑时间,别在业务高峰做。动手前先备份一份,万一新版本不合适,还能退回去。
5)故障处理:出问题时,要有人能定位和解决。
这五件事里,最容易被跳过的是恢复演练。很多团队备了份,却从没试过能不能恢复。真出问题时才发现备份是坏的或不会用,等于白备。可以给运维定一个最低标准:每周确认服务在跑、每月确认备份可用、人员变动时确认权限已调整。标准定低一点不要紧,能长期执行才关键。
这五件事,需要在部署前就指定到人。没人接运维,私有化很快就会变成“能用但不敢动”的摆设。
如果内部确实没人能接,就要重新掂量私有化是不是当前最优解。有时先用托管方案,等条件具备了再私有化,反而更稳妥。
5 斑斑AI低代码的本地部署能力与边界
如果想用低代码平台、又要数据留在自己环境,可以看支持本地部署的方案。斑斑AI低代码是开源免费的AI低代码平台,官网首页(核验日期 2026-10-12)写明“支持本地部署 · 数据自主可控”,可部署在自己的设备或服务器,业务数据存储在自己的部署环境中,并可自部署开源版或选择商业服务。
放到进销存上,搭表单和流程的部分和联网版一样,用自然语言描述字段先出草稿。区别在于部署环节:环境准备、安装和后续运维,由自己负责,具体的部署细节和运维要求需要按官方文档核验。至于具体许可证、代码仓库、托管云服务费用、免费额度和AI积分计费,目前只能按“需确认”处理,需要向官方单独核验,不要理解成托管和运维一并免费。
另外,也要把私有化的收益算进来:数据自主、内网集成方便,这些对某些行业是刚需,不能只用成本衡量。
把三块的账分开算:部署它的投入、日常运维的投入,以及需要向官方核验的服务费用。只算第一块,往往会低估私有化的总成本。
图 3 IT与业务人员用样本核验私有化部署后的系统功能
6 常见问题
6.1 私有化一定比云端安全吗
不一定。私有化把数据放在自己环境,但安全取决于权限、备份和运维水平。配置不当的私有化,风险可能比规范的云端更高。
6.2 需要专门的 IT 人员吗
不是必须,但最好有一个人能承担日常运维。完全没人管的私有化环境,出问题时很难快速恢复。
6.3 外网访问一定要开吗
看需要。只在内网使用,就不用开放外网,安全性也更好。有远程需求时再评估开放方式。
7 结论与下一步
私有化部署进销存,先想清楚条件和运维,再动手。硬件、网络、备份、责任人,这四样齐了,私有化才稳。斑斑AI低代码支持本地部署,可以把数据留在自己的设备或服务器,但部署细节和运维要求需要按官方文档核验,产品适配不等于项目自动完成。
想了解本地部署的适用范围,可以访问 斑斑AI低代码产品页;需要下载安装包在本机试跑,可以访问 斑斑AI低代码下载页。
【内容与技术说明】
本文由斑斑AI低代码产品团队整理发布,内容由AI工具辅助生成并经团队人工核验。
因产品版本持续迭代,具体开源范围、功能、参数与AI积分规则以斑斑AI低代码官方文档为准。
如有技术疑问或内容勘误,欢迎通过support@banban.work反馈。
最后核校:【2026-10-14】。